

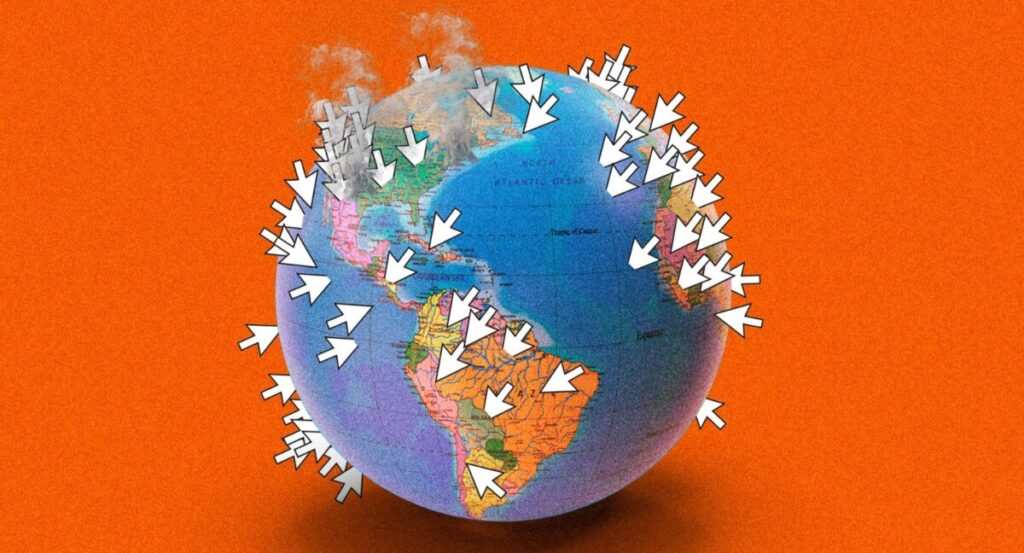
En apenas treinta días, una serie de ofensivas digitales de alto impacto dejó en evidencia que las amenazas informáticas ya no se restringen al robo de datos o al fraude financiero.
Durante años, la percepción en torno a los ciberataques giró casi exclusivamente alrededor de pérdidas intangibles: bases de datos filtradas, cuentas bloqueadas o fondos sustraídos en plataformas digitales. Sin embargo, lo ocurrido en los últimos días obliga a repensar ese diagnóstico. En apenas un mes, el mapa global de la ciberseguridad registró varios episodios de extraordinaria magnitud que demuestran cómo las vulnerabilidades en el código escalan con rapidez hacia la economía real.
El balance combina un robo récord de criptomonedas con la infección coordinada de 178 sitios web, sumando además un tercer eslabón con consecuencias materiales inmediatas: una intrusión capaz de alterar sistemas operativos y dejar kilos de comida echada a perder.
Lejos de tratarse de incidentes aislados, estos tres frentes exponen la fragilidad de las infraestructuras interconectadas y confirman que la defensa digital dejó de ser un asunto estrictamente técnico para convertirse en un factor crítico de seguridad financiera y alimentaria.
El sabotaje a la cadena de frío en Europa
Uno de los episodios más insólitos y alarmantes ocurrió en los pasillos de cientos de supermercados europeos. Entre el 11 y el 12 de octubre, atacantes tomaron el control remoto de los sistemas de climatización de entre 350 y 700 tiendas en Francia —incluyendo locales de cadenas como Carrefour, Intermarché y Coopérative U— y forzaron sus equipos a entrar en ciclos continuos de descongelamiento.
En lugar de enfriar, las unidades alcanzaron temperaturas de hasta 50 °C, echando a perder toneladas de alimentos además de provocar pérdidas por decenas de millones de euros.
Lejos de ser un hecho aislado, el 2 de noviembre se desató una segunda oleada que golpeó comercios de Bélgica, Luxemburgo, Suecia, Irlanda, Países Bajos, Estonia y Finlandia. Ese mismo día, los atacantes lograron penetrar los sistemas del proveedor Coolworld, manipulando las cámaras frigoríficas utilizadas por el banco estatal de sangre de Francia. Los equipos fueron reprogramados a distancia para superar los 100 °C y solo la rápida alerta de un técnico de guardia permitió frenar el proceso antes de que se perdieran las reservas de plasma.
Ciberataques millonarios
En el frente financiero, octubre cerró con el mayor robo de criptoactivos registrado hasta la fecha. El 29 de octubre, atacantes lograron vulnerar el entorno de un ingeniero de Binance y sustrajeron cerca de 6.360 millones de dólares desde billeteras calientes en apenas veinte minutos. Aunque el congelamiento rápido en las cadenas de bloques permitió recuperar alrededor de 3.000 millones y la plataforma cubrió el resto con fondos propios, el FBI atribuyó la operación al grupo norcoreano TraderTraitor, evidenciando la capacidad de estas redes para ejecutar golpes quirúrgicos de escala histórica.
Pocos días después, el 16 de noviembre, el peligro se trasladó directamente al navegador de millones de usuarios comunes. Un ataque a la cadena de suministro digital comprometió la plataforma de optimización web Optimizely e inyectó código malicioso en los sitios de 178 grandes organizaciones globales, entre ellas Zoom, BBC, CNN, HSBC, IKEA, Salesforce y Ledger.
Durante varias horas, quienes visitaron estas páginas quedaron expuestos a un script diseñado para interceptar datos de tarjetas bancarias, reemplazar direcciones de billeteras digitales en el portapapeles, robar cookies de sesión e incluso intentar desplegar programas espía contra dispositivos iPhone y iPad.
Ciencia, instituciones públicas y megafiltraciones
La oleada del último mes tampoco dio tregua a los organismos estatales ni a la investigación científica. Entre el 10 y el 13 de noviembre, intrusos aprovecharon un panel web expuesto en el instituto japonés RIKEN para robar credenciales y claves privadas SSH de 4.222 investigadores.
El incidente obligó a desconectar a Fugaku, una de las supercomputadoras más potentes del mundo, interrumpiendo simulaciones clave sobre desarrollo de fármacos, pronósticos climáticos extremos y transmisión de virus. Este jueves, la Comisión Europea confirmó que detectó una campaña cibernética impulsada por inteligencia artificial —mediante una herramienta de acceso abierto llamada ARTEX— que logró vulnerar sistemas internos. C
Xinhua+ 1
A eso se suma que en Japón, el gigante minorista Nitori Holdings informó en noviembre una intrusión que dejó expuestos hasta 37,62 millones de registros de clientes y pedidos corporativos, sumándose a una cadena de brechas en firmas japonesas como Capcom, Sony ISP y Times Car. En paralelo, en Estados Unidos salieron a la luz el robo de datos de más de tres millones de militares y familiares desde el Departamento de Defensa, ataques de ransomware que obligaron a suspender clases en distritos escolares de Virginia y Nueva York, y la campaña global FortiBleed, que comprometió más de 86.000 cortafuegos Fortinet en 194 países.
Chile no es inmune a lo que ocurre en el mundo, este mes se conoció de un ciberataque contra el Sistema de Atención Consular del Ministerio de Relaciones Exteriores, plataforma que administra trámites y registros sensibles de visas en el extranjero. El caso motivó peritajes forenses y una indagatoria formal de la Agencia Nacional de Ciberseguridad (ANCI).
No todo fue un hackeo, también hubo caídas globales
En medio de este clima de alerta, la semana pasada también dejó en evidencia cuán frágil es la infraestructura tecnológica incluso cuando no hay atacantes de por medio. Tanto la caída global de los servicios de Microsoft 365 ocurrida entre el 12 y el 14 de noviembre como la interrupción generalizada de los sistemas de United Airlines provocaron trastornos masivos en oficinas y aeropuertos. En ambos casos, sin embargo, las compañías descartaron actividad maliciosa y atribuyeron los cortes a fallas técnicas internas.
Aun así, la diferencia entre un error de configuración y un ataque deliberado resulta cada vez más imperceptible para la ciudadania. Lo ocurrido en los últimos treinta días deja una lección inequívoca para gobiernos, empresas y usuarios: en un mundo donde desde una transferencia bancaria hasta la temperatura de los alimentos depende de una conexión a internet, la ciberseguridad dejó de ser un asunto exclusivo de los departamentos de informática para convertirse en una condición básica de supervivencia cotidiana.